EU-KI-Gesetz im Finanzsektor: Wie Firmen KI-Risiken managen und regelkonform bleiben
Bonitätsprüfung, Versicherungsfähigkeit, Aufsicht von Mitarbeitenden sowie regulierter Gespräche: In vielen Banken und Versicherungen ist KI bereits in regulierte Prozesse integriert. Das EU-KI-Gesetz (auch EU AI Act oder AI Act) ist die Antwort der Europäischen Union auf die damit einhergehenden regulatorischen Herausforderungen, wobei es Finanzdienstleistungsunternehmen am stärksten betrifft.
Dieser Blogartikel zeigt, was für einen Einfluss das EU-KI-Gesetz auf den Finanzsektor hat, wie es mit bestehenden Regulierungen zusammenspielt, was Verstösse kosten und wie regulatorische Anforderungen erfüllt werden können.
Was ist das EU-KI-Gesetz?
Das EU-KI-Gesetz ist die Verordnung der Europäischen Union über künstliche Intelligenz und als Verordnung (EU) 2024/1689 seit dem 1. August 2024 in Kraft. Es klassifiziert KI-Systeme in vier Risikoklassen mit entsprechend skalierten Pflichten. Für Finanzdienstleistungsunternehmen gelten die Vorschriften mit den grössten Auswirkungen für Hochrisiko-Systeme, die bei der Bonitätsbewertung, der Versicherungsprüfung, der Aufsicht von Mitarbeitenden sowie bei jeder KI zum Einsatz kommen, die über wesentliche Folgen für eine Person entscheidet.
Die vier Risikoklassen des EU-KI-Gesetzes mit Beispielen
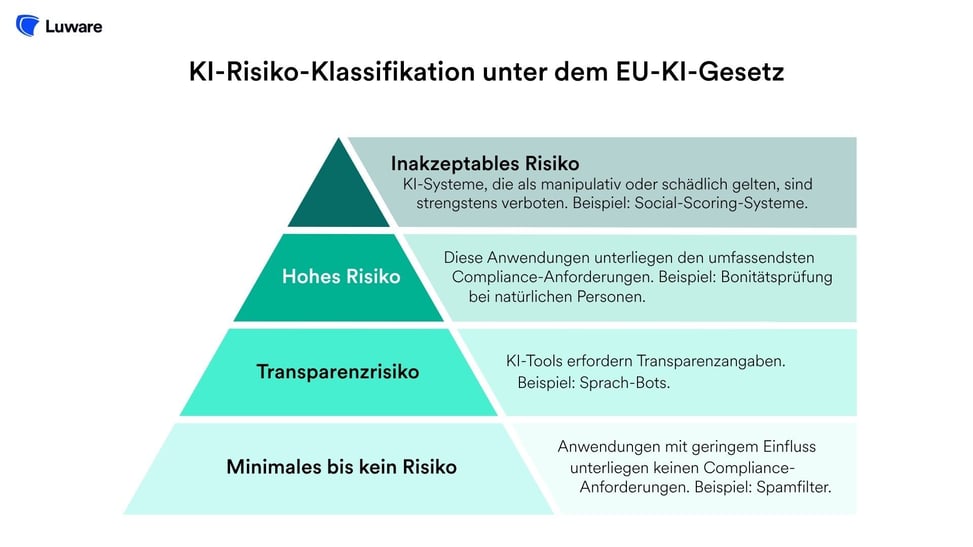
Das EU-KI-Gesetz ordnet jedes KI-System einer von vier Risikoklassen zu. Diese bestimmt den Governance-Aufwand pro Anwendungsfall.
- Inakzeptables Risiko: Als manipulativ oder schädlich eingestufte KI-Systeme sind seit dem 2. Februar 2025 strikt verboten. Beispiele: Social-Scoring-Systeme und das unbegrenzte Sammeln von Gesichtsbildern.
- Hohes Risiko: Diese Anwendungen unterliegen den umfassendsten Compliance-Anforderungen (Anhang III). Beispiele: Bonitätsprüfung natürlicher Personen. Risikobewertung bei Lebens- und Krankenversicherungen. KI im Personalwesen, einschliesslich der Vorauswahl im Recruiting-Prozess und KI zur Bewertung des Verhaltens Mitarbeitender während aufgezeichneter Interaktionen.
- Transparenzrisiko: KI-Werkzeuge in dieser Klasse unterliegen Transparenzpflichten. Das bedeutet, dass Verbraucher darüber informiert werden müssen, wenn sie mit einer KI interagieren (Art. 50). Beispiele: Chatbots, Voicebots und generative Inhalte.
- Minimales bis kein Risiko: Anwendungen mit geringem Einfluss müssen keine Compliance-Anforderungen gemäss EU-KI-Gesetz erfüllen. Freiwillige Verhaltenskodizes sind möglich. Beispiele: Spamfilter und Betrugserkennung auf Transaktionsebene, sofern kein Profiling natürlicher Personen erfolgt.
Der Umsetzungszeitplan des EU-KI-Gesetzes
Das EU-KI-Gesetz wird über drei Jahre gestaffelt umgesetzt:
-
1. August 2024: Die Verordnung ist in Kraft getreten.
-
2. Februar 2025: Inakzeptable KI-Systeme wurden verboten.
-
2. August 2025: Die Verpflichtungen in Bezug auf allgemeine KI-Modelle gemäss Kapitel V fanden Anwendung. Dazu gehörte auch die Benennung nationaler Aufsichtsbehörden.
-
2. Dezember 2027: Die Pflichten für Hochrisiko-Systeme nach Anhang III werden wirksam. Diese Frist war ursprünglich für den 2. August 2026 angesetzt und wurde im Rahmen des KI-Omnibus-Pakets der Europäischen Kommission, das am 27. Juli 2026 in Kraft trat, aufgeschoben. Der Grund dafür ist praktischer Natur: Eine Vereinfachung der KI-Regeln soll den administrativen Aufwand für Unternehmen reduzieren und mehr Zeit für die Umsetzung geben, ohne Sicherheitsvorkehrungen zu beeinträchtigen.
Auswirkungen des EU-KI-Gesetzes auf Finanzdienstleistungen
Das EU-KI-Gesetz betrifft Finanzdienstleister primär als Betreiber von KI. Sie haften eigenständig für KI-Systeme Dritter, die unter ihrer Verantwortung eingesetzt werden. Zudem skaliert der Einfluss mit der Klassifizierung. Hochrisiko-Anwendungsfälle erfordern strengere Compliance-Massnahmen als solche mit Transparenzrisiko oder minimalem Risiko. Betreiberhaftung und Risikoklasse müssen daher gemeinsam bewertet werden.
Compliance-Verantwortliche justieren ihre Anbieterbewertungen bereits an diesem Risiko aus. Christian Jordan, Global Head of Sales für Luware Recording, stellte fest:
Betreiberpflichten unter dem EU-KI-Gesetz
Artikel 26 des EU-KI-Gesetzes weist Betreibern von KI-Systemen spezifische Pflichten zu: das System gemäss Anweisungen einzusetzen, den Betrieb zu überwachen, automatisch generierte Protokolle mindestens sechs Monate aufzubewahren und betroffene Personen über Entscheidungen zu informieren, die von KI gefällt werden.
Im Gegensatz zu einem Anbieter entwickelt eine Privatkundenbank das Modell hinter ihrem virtuellen Assistenten beispielsweise in der Regel nicht selbst, sondern erwirbt eine Lizenz dafür. Dies hat zur Folge, dass sich die Frage der Sorgfaltspflicht von «Haben wir bei einem seriösen Anbieter gekauft?» zu «Können wir die Konformität für jeden KI-Kontaktpunkt in der regulierten Kommunikation, ob ein- oder ausgehend, nachweisen?» verschiebt.
Welche Konversations-KI gilt unter dem EU-KI-Gesetz als hochriskant?
Nicht jede KI in einem regulierten Gespräch wird unter dem EU-KI-Gesetz als hochriskant eingestuft. Die Klassifizierung hängt davon ab, was die KI entscheidet und ob die Interaktion kundenseitig oder intern geprüft wird.
| Anwendungsfall | Risikoklasse | Begründung |
| Echtzeit-Bonitätsprüfung während eines Anrufs | Hohes Risiko | Anhang III, Kategorie Bonitätsprüfung |
| Bewertung der Versicherungsfähigkeit während eines Chats | Hohes Risiko | Annex III, Kategorie Versicherungsrisiko |
| Sentiment-Analyse | Transparenzrisiko | Art. 50, Offenlegungspflicht |
| Transkription zur Aufzeichnung | Minimales oder kein Risiko | Art. 14, menschliche Aufsicht notwendig |
| Generative Antwortvorschläge für den Agenten | Transparenzrisiko | Art. 50, Offenlegungspflicht |
| KI-gestützte Qualitätsbewertung des Agenten nach Gesprächsende | Hohes Risiko | Annex III, Aufsicht von Mitarbeitenden |
| Kennzeichnung aufgezeichneter Gespräche durch KI zur Compliance-Aufsicht (Schlüsselwörter oder Muster) | Minimales oder kein Risiko | Art. 14, menschliche Aufsicht notwendig |
| Kennzeichnung aufgezeichneter Gespräche durch KI zur Bewertung individuellen Mitarbeiterverhaltens | Hohes Risiko | Annex III, Aufsicht von Mitarbeitenden |
Diese Tabelle verdeutlicht, dass ein einzelner Anruf gleichzeitig drei Risikoklassen durchlaufen kann. Die Governance muss die höchste im Workflow vorhandene Klasse an jedem Punkt abdecken.
Wie das EU-KI-Gesetz mit DORA, DSGVO und MiFID II zusammenspielt
Das EU-KI-Gesetz ersetzt bestehende Finanzregulierungen nicht, sondern ergänzt sie um eine zusätzliche Ebene, die Compliance-Teams beachten müssen. Die Konsequenz ist, dass ein von KI-gestütztes Gespräch in einer Bank möglicherweise vier regulatorische Rahmenwerke gleichzeitig erfüllen muss:
| Regulierung | Anforderungen für KI-gestützte Gespräche |
| EU-KI-Gesetz | Betreiberkonformität, Protokollierung, menschliche Aufsicht für Hochrisiko-Systeme |
| Digital Operations Resilience Act (DORA) | IKT-Risikomanagement, Vorfallmeldung, Aufsicht über kritische IKT-Drittanbieter |
| Datenschutz-Grundverordnung (GDPR) | Rechtsgrundlage, Betroffenenrechte, Übermittlungsregeln, Datenschutz-Folgenabschätzung (DSFA) für KI, die personenbezogene Daten verarbeitet |
| Markets in Financial Instruments Directive (MiFID II) | Manipulationssichere Aufbewahrung der Kommunikation zu Anlagegeschäften über mindestens fünf Jahre |
Das bedeutet, dass die Auswahl eines KI-Anbieters im Hinblick auf den gesamten Anwendungsbereich oder die Vorschriften, die ein Unternehmen einhalten muss, bewertet werden muss.
Hinweis für Schweizer Institute: Wo Schweizer Datenschutzrecht Anwendung findet, gilt das DSG anstelle der DSGVO. Für grenzüberschreitende Datenverarbeitung mit EU-Bezug sind beide Regime zu prüfen.
Sanktionen und Durchsetzung: Was ein Verstoss gegen das EU-KI-Gesetz kostet
Artikel 99 des EU-KI-Gesetzes sieht Sanktionen bei Verstössen in drei Bussgeldstufen vor:
| Verstoss | Maximales Bussgeld | Gilt für |
| Verbotene Praktiken nach Artikel 5 | € 35 Mio. oder 7% des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist | alle Akteure |
| Verstoss gegen Pflichten für Hochrikisk-Systeme (Art. 16, 22-24, 26, 31, 33(1, 3, 4), 34, 50) | € 15 Mio. oder 3% des weltweiten Umsatzes, je nachdem, welcher Betrag höher ist | Anbieter, Betreiber, Importeure, Händler |
| Irreführende, unrichtige oder unvollständige Angaben an Behörden | € 7.5 Mio. oder 1% des weltweiten Umsatzes, je nachdem, welcher Betrag höher ist | alle Akteure |
Die Durchsetzung erfolgt über die von jedem Mitgliedstaat benannten nationalen Aufsichtsbehörden. Da die nationalen Regulierungsbehörden ihre Durchsetzungsvorgaben derzeit noch finalisieren, können sich operative Details weiterentwickeln.
EU-KI-Gesetz-Compliance: eine Checkliste für Betreiber
Die Einhaltung des EU-KI-Gesetzes als Betreiber erfordert die Durchführung von vier Arbeitsabläufen: Bestandsaufnahme, Lieferantennachweise, menschliche Aufsicht und Prüfungsprotokoll. Diese ermöglichen es einer Organisation, von einer ad-hoc-Nutzung von KI zu einem vertretbaren Governance-Ansatz überzugehen.
1. Bestehende KI-Lösungen von Drittanbietern inventarisieren
Der wichtigste Schritt ist die Katalogisierung jedes KI-Systems, das bereits in der regulierten Kommunikation Ihres Unternehmens im Einsatz ist. Dies schliesst Schatten-KI mit ein, deren Nutzung von der Compliance-Abteilung nicht genehmigt wurde. Die in Microsoft Teams-, Contact-Center-, CRM- und Compliance-Überwachungstools integrierte KI stellt für die meisten Finanzinstitute die grösste Lücke in der Bestandsaufnahme dar.
Beginnen Sie mit diesen Bereichen:
-
SaaS-Verträge: Prüfen Sie die Verlängerungsbedingungen für KI-Klauseln, die in den letzten 18 Monaten hinzugefügt wurden.
-
Feature-Flag-Audits: Microsoft Copilot, Transkription, Zusammenfassung und Sentiment-Funktionen werden nach einem Anbieter-Update oft standardmässig aktiviert.
-
Schatten-IT-Scans: Browser-Erweiterungen, persönliche KI-Assistenten und Abteilungswerkzeuge, die ausserhalb des Beschaffungswesens eingesetzt werden.
-
Interviews mit Geschäftszweigen in Bezug auf die Compliance: Teams führen KI-Funktionen häufig ein, bevor das zentrale Compliance-Team informiert wird.
Das Inventar speist jeden nachgelagerten Arbeitsstrang. Nichts kann klassifiziert, gesteuert oder protokolliert werden, solange es nicht auf der Liste steht.
2. Anbieternachweise sammeln
Laut Artikel 26 müssen Betreiber risikoreiche Systeme gemäss den Anweisungen des Anbieters betreiben und automatisch generierte Protokolle aufbewahren. Die für jedes risikoreiche System zu führende Dokumentation sollte Folgendes umfassen:
-
Konformitätserklärung des Anbieters und CE-Kennzeichnung (Art. 48)
-
Betriebsanleitung einschliesslich Zweckbestimmung sowie bekannter Einschränkungen
-
Zusammenfassung der technischen Dokumentation, die für eine interne Überprüfung ausreicht
-
Berichte zur Überwachung nach der Markteinführung, sofern der Anbieter diese herausgibt
-
Konfiguration zur Aufbewahrung von Protokollen (mindestens sechs Monate oder länger, sofern Branchenvorschriften wie MiFID II gelten)
3. Human-in-the-Loop-Prüfung für hochriskante Gesprächs-KI konzipieren
Artikel 14 verlangt eine wirksame menschliche Aufsicht über Hochrisiko-Systeme. In der Praxis bedeutet das für KI in Kundengesprächen und Compliance-Surveillance drei Dinge:
-
Eine benannte menschliche Rolle, die befugt ist, in den Arbeitsablauf einzugreifen, die Ausgabe der KI zu überschreiben oder rückgängig zu machen.
-
Die Fähigkeit des Prüfenden, die Möglichkeiten und Grenzen des KI-Systems zu verstehen und die Ergebnisse korrekt zu interpretieren, um den Betrieb auf Anomalien, Fehlfunktionen oder unerwartete Leistungen zu überwachen.
-
Eine Aufzeichnung der Prüfentscheidung, die bei einem Audit rekonstruierbar ist (Art. 12).
Aufsicht ist nicht dasselbe wie ein nachträgliches Audit. Sie muss in den Workflow integriert sein, bevor Kunden oder Mitarbeitende betroffen sind.
4. Einen Audit-Trail aufbauen, den Auditoren akzeptieren
Ein Audit-Trail ist nur dann nützlich, wenn er vollständig, manipulationsgeschützt und reproduzierbar ist. Bei KI-gestützten Gesprächen sind vier Kriterien entscheidend:
-
Erfassungsvollständigkeit: Jeder Kanal, in dem Hochrisiko-KI zum Einsatz kommt, muss aufgezeichnet sein.
-
Manipulationsgeschützte Speicherung: Kryptographische Versiegelung ist zentral, um nachträgliche Änderungen zu erkennen.
-
Reproduzierbarkeit: Eingaben, Ausgaben und Entscheidungskontext der KI können so wiedergegeben werden, wie sie der Prüfende ursprünglich erlebt hat.
-
Zertifizierte Speicherumgebung: ISO 27001- und SOC 2-Attestierungen des Speicheranbieters sind entscheidend, damit die Nachverfolgbarkeitskette gewahrt bleibt.
Fünf Fragen, die jeder Finanzdienstleister einem KI-Anbieter stellen sollte
Bei der Auswahl eines KI-Anbieters ist es für einen Betreiber unter dem EU-KI-Gesetz entscheidend, die Entscheidung einer KI in einem Audit verteidigen zu können. Die folgenden fünf Fragen helfen Unternehmen, die nach Artikel 26 erforderlichen Nachweise bereitzustellen:
-
Wo werden die Daten verarbeitet und gespeichert, und unter welcher Jurisdiktion? Die Antwort bestimmt das Ausmass des DSGVO-Risikos. In der EU gehostete, von Kunden kontrollierte Infrastruktur beseitigt die Frage der Datenübermittlung bereits an der Quelle. Für Dienste ausserhalb der EU sind Standardvertragsklauseln und eine dokumentierte Folgenabschätzung zur Datenübermittlung erforderlich.
-
Können Sie eine Konformitätserklärung für jede als hochriskant eingestufte KI-Funktion vorlegen? Kann ein Anbieter diese auf Anfrage nicht vorlegen, darf ein Betreiber dessen KI-System gemäss Artikel 26 rechtlich nicht betreiben.
-
Welche Protokolle generiert das System automatisch und wie lange werden sie aufbewahrt? Sofern das KI-System keine dauerhafte Aufzeichnung führt, muss der Betreiber eine separate Ebene zur Compliance-Protokollierung hinzufügen, um Nachweise zu erfassen. Während sechs Monate die Mindestanforderung des EU-KI-Gesetzes sind, verlangen andere Vorschriften in der Regel längere Aufbewahrungsfristen. In diesen Fällen müssen die Aufbewahrungsfristen der jeweils geltenden, längeren Regelung entsprechen.
-
Wie lässt sich menschliche Aufsicht in das Produkt integrieren? Bewerten Sie die Antworten anhand des Bereitstellungsmodells des KI-Systems und bitten Sie um Einsicht in die Benutzeroberfläche für Prüfer sowie in die Prüfprotokolle. SaaS-KI: Die Aufsicht liegt in der Produktoberfläche des Anbieters und in alle Workflow-Tools, in die es integriert ist. Private Cloud- oder On-Premises-KI: teilt die Aufsicht zwischen den Kontrollen des Anbieters und den Workflow-Werkzeugen des Betreibers auf. Hybride Setups können das Prüferinterface an einem Ort und die Prüfaufzeichnung an einem anderen Ort unterbringen.
-
Welche Zertifizierungen bestehen für die zugrunde liegende Infrastruktur, und können wir auf die aktuellen Attestierungen zugreifen? ISO 27001 und SOC 2 bilden die Basis. Sektorspezifische Rahmenwerke wie ISO 22301 für Business Continuity stärken die Argumentation bei DORA-relevanten Prüfungen.
Wie Luware Recording die Einhaltung des EU-KI-Gesetzes unterstützt
Luware Recording, die Compliance-Aufzeichnungsplattform von Luware für regulierte Finanzinstitute, ist direkt auf die Verpflichtungen der Betreiber zugeschnitten, die das größte Prüfungsrisiko bergen. Die Plattform unterstützt beispielsweise vom Kunden gewählte Datenstandorte weltweit. Sie speichert dabei jede Aufzeichnung in einem manipulationssicheren, kryptografisch versiegelten Format im eigenen Speicherkonto des Kunden. Die KI-gestützte Sprachanalyse von Luware Recording ist zudem datenschutzkonform und vollständig überprüfbar.
| Verpflichtung | Artikel | Funktion von Luware Recording |
| Protokollaufbewahrung des Betreibers | EU-KI-Gesetz Art. 26(6) | Automatische Protokollierung jedes Gesprächs, aufbewahrt gemäss konfigurierter Richtlinie |
| Menschliche Aufsicht über Hochrisiko-Ausgaben | EU-KI-Gesetz Art. 14 | Benutzeroberfläche für Prüfende mit Protokoll der Intervention und reproduzierbarer Wiedergabe |
| Regulierungsübergreifende Aufbewahrung | EU-KI-Gesetz Art. 26; MiFID II Art. 16(7); DORA Art. 5) | Ein einziges Archiv, das die Einhaltung unterschiedlicher Aufbewahrungsregeln unterstützt |
| Datenresidenz- und Übermittlungskontrolle | DSGVO Kapitel V | Kundenseitig gewählte Datenresidenz |
| Zertifizierte Speicherumgebung | EU-KI-Gesetz Art. 15 | Zertifiziert nach ISO 27001, ISO 9001, SOC 2, Microsoft 365. 99.99% Dienstleistungsvereinbarung. |
Luware Recording wird weltweit von regulierten Finanzinstituten genutzt, um Compliance-Aufzeichnungen in einem einzigen, überprüfbaren Datensatz zusammenzufassen. Andrea Panarese beschrieb, wie Luware Recording das Finanzmarkt-Infrastrukturunternehmen SIX dabei unterstützt, verschiedene Vorschriften einzuhalten:
Konsultieren Sie unser Security-Whitepaper für die zugrunde liegende Dokumentation oder buchen Sie eine Demo mit einem unserer Compliance-Experten, um Luware Recording in Aktion zu sehen.
KI, welche die Einhaltung des EU-KI-Gesetzes unterstützt
Da der letzte Schritt zur Umsetzung des EU-KI-Gesetzes rasch näher rückt, müssen regulierte Organisationen lernen, wie sie KI von einem Compliance-Risiko in einen betrieblichen Vorteil verwandeln können.
Luware Recording ist eine Möglichkeit, diesen Wandel zu vollziehen. Die automatische Weiterleitung automatisch markierter Gespräche an einen menschlichen Prüfenden ist nur ein Beispiel dafür, wie die KI-gestützte Sprachanalyse die Einhaltung der Anforderungen des EU-KI-Gesetzes unterstützt.
Füllen Sie das untenstehende Formular aus, um eine Demo mit einem unserer Experten für Compliance-Aufzeichnungen zu vereinbaren und Antworten auf alle damit verbundenen KI-Fragen zu erhalten.
Dieser Artikel enthält allgemeine Informationen zum EU-KI-Gesetz und stellt keine Rechtsberatung dar. Unternehmen wird empfohlen, sich hinsichtlich der Verordnung und der damit verbundenen Datenschutzverpflichtungen rechtlich und in Compliance-Fragen beraten zu lassen.